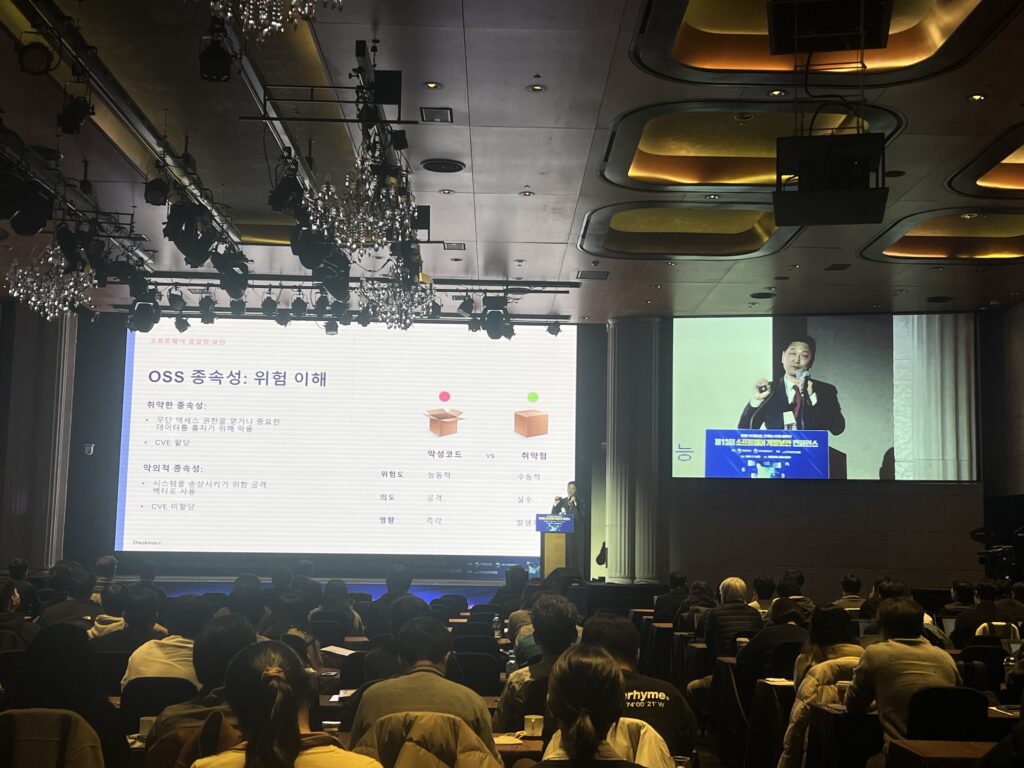
체크막스의 한국 지사인 체크막스코리아의 박찬수 실장은 “소프트웨어 공급망 공격에 대비하기 위해서는 악성 패키지가 SDLC(Software Development Life Cycle)에 유입되지 않도록 방지한다”며 엔터프라이즈 네트워크의 아티팩트 서버에 체크막스의 '체크막스 공급망 위협 지능형 API(Checkmarx Supply Chain Threat Intelligence API)' 적용 필요성을 강조했다.
박 실장에 따르면 오픈소스를 활용한 소프트웨어 개발이 90% 가량에 이르고, 월 평균 70만개 이상의 오픈소스 기반 패키지가 배포되면서, 소프트웨어 공급망 보안이 위협을 받고 있다.
특히 최근에는 은행권에서 배포한 오픈소스패키지에 대한 공격도 있었던 것으로 파악돼 소프트웨어 공급망 보안에 대한 각별한 주의가 필요한 것으로 나타나고 있다.
실제로, 엔터프라이즈용 클라우드 네이티브 애플리케이션 보안전문 분야의 업계 리더인 체크막스(Checkmarx) 랩에서는 지난 한 해 15만878개의 악성 패키지를 발견하기도 했다. 이는 같은 해 보고된 CVE 취약점 개수 2만5226개의 약 6배에 해당하는 것이다.
체크막스코리아 측은 “오픈소스가 소프트웨어 개발의 90% 이상을 차지할 정도로 대세가 되면서 이를 노린 공격도 거세지고 있는 상황” 이라며 “특히 자바스크립트 프로그래밍 언어를 위한 패키지 관리자인 npm에서는 지난해 월평균 70만건 이상의 소프트웨어 패키지가 배포됐고 이는 2017년 10만여건보다 7배 가까이 늘어난 수치”라고 강조했다.
실제 오픈소스 기반의 패키지 배포가 늘어나면서 이를 노린 악성 행위, 보안 위협 등도 급증하는 추세를 보이고 있다.
오픈소스소프트웨어(OSS)의 경우 무단 액세스 권한을 얻거나 중요한 데이터를 훔치기 위해 취약한 종속성을 악용하는 경우가 많으며 시스템을 손상시키기 위한 공격 벡터로 악용되기도 한다.
OSS의 위험 허용 범위가 빠르게 변화하고 있다는 점도 주목할 부분이다. 소프트웨어 공급망 보안은 초기 개발부터 최종 사용자에게 전달되는 소프트웨어 생성 및 배포의 전체 프로세스를 보호하는 데 중점을 두는데, 소프트웨어 공급망을 공격하는 경우나 공급망의 취약점을 노리는 사례가 많은 상황이다.
예를 들어 솔라윈즈(SolarWinds)와 같은 악의적인 행위자가 공급업체의 배포판을 활용하여 더 큰 공격을 위해 시스템에 침해하는 행위나 로그포쉘(Log4Shell)의 예와 같이 복잡한 애플리케이션의 생성에서의 우발적인 보안 결함 등이 대표적이다.
특히 2021년부터 금융권을 노린 공격도 증가추세인 것으로 나타났다. 체크막스코리아에 따르면 2023년에만도 체크막스의 위협 탐지팀이 은행 산업에 대한 여러 표적 공격을 식별해 이를 해당 은행에 통보한 것으로 알려졌다.

박찬수 체크막스 실장은 “앞으로도 금융권에 대한 소프트웨어 공급망 공격 추세가 계속될 것”이라고 예상하며 “소프트웨어 공급망 공격자와의 싸움은 갈수록 지능화할 것으로 예측되는 가운데, 이 같은 악성 패키지가 SDLC에 유입되지 않도록 방지하는 것이 무엇보다 중요하다"고 강조했다.