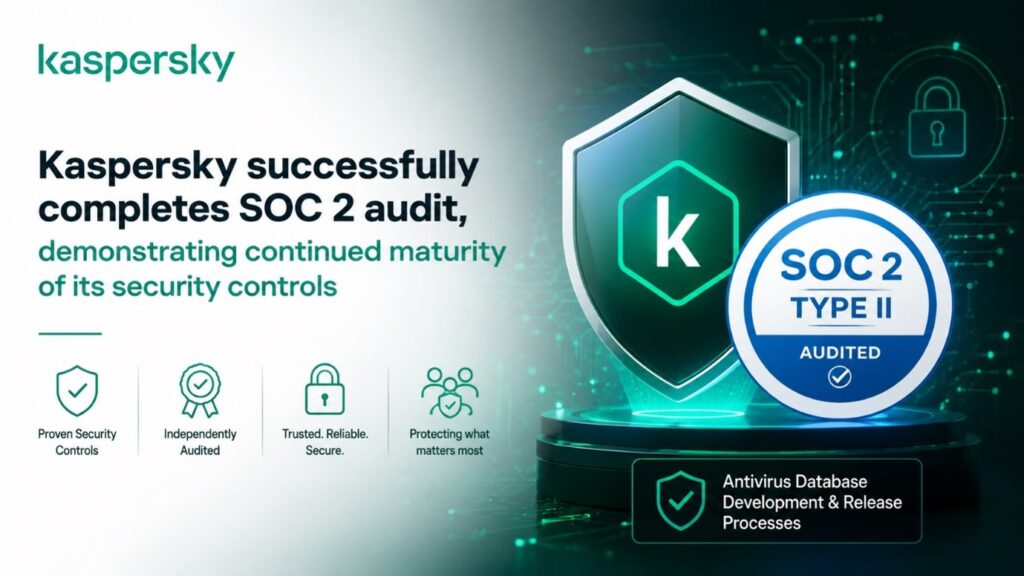
카스퍼스키가 안티바이러스 데이터베이스 개발과 배포 과정에 적용되는 내부 보안 통제를 외부 독립 감사로 검증받았다. 평가 대상은 악성코드 탐지에 활용되는 데이터베이스의 개발부터 테스트, 배포에 이르는 전 과정으로, 약 1년에 걸친 실제 운영 상태를 들여다봤다.
카스퍼스키는 28일 SOC 2 Type II 감사를 완료했다고 밝혔다. 이번 감사는 2025년 8월부터 올해 7월까지 Windows와 Unix 운영체제용 안티바이러스 데이터베이스 개발 생명주기를 대상으로 진행됐다.
SOC 2는 미국공인회계사협회(AICPA)가 마련한 감사 프레임워크다. 보안과 가용성, 처리 무결성, 기밀성, 개인정보 보호 등 ‘신뢰 서비스 기준(Trust Services Criteria)’에 따라 기업 내부 통제가 적절하게 설계되고 실제 운영되는지를 평가한다. 카스퍼스키는 2019년부터 정기적으로 SOC 2 감사를 받아왔다.
개발 문서만 본 게 아니다…실제 보안 통제 운영 과정까지 평가
이번 감사에서는 문서상 정책뿐 아니라 보안 통제가 실제 업무에서 어떻게 작동하는지도 확인했다.
독립 감사기관은 경영진과 기술팀을 대상으로 인터뷰를 진행하고 현장에서 적용되는 절차의 운영 상태를 관찰했다. 정책과 업무 프로세스, 통제 관련 증빙 자료를 분석하는 한편 일부 수동 통제 절차를 직접 다시 수행해 일관성과 신뢰성도 확인했다.
평가 대상에는 안티바이러스 데이터베이스의 개발과 테스트, 배포 과정이 포함됐다. 감사 결과 이들 프로세스가 SOC 2 요구사항을 지속적으로 충족하고 있으며 변조로부터 보호되고 있는 것으로 확인됐다는 것이 카스퍼스키의 설명이다.
안티바이러스 데이터베이스는 보안 제품이 악성 파일이나 위협을 식별할 때 활용하는 핵심 구성요소다. 이번 평가는 제품 기능 자체의 성능을 비교하는 시험이 아니라 해당 데이터베이스를 만들고 업데이트해 배포하는 과정의 내부 통제와 운영 신뢰성을 점검하는 데 초점을 맞췄다.
“보안 통제가 지속적으로 작동하는지 독립적으로 확인”
카스퍼스키는 이번 결과를 개발·운영 과정에 적용되는 보안 통제의 지속성을 외부에서 확인받았다는 데 의미를 두고 있다.
율리야 쉴치코바 카스퍼스키 글로벌 공공정책 담당 부사장은 “SOC 2 감사의 성공적인 완료는 단순한 절차상의 이정표를 넘어 카스퍼스키 기술을 뒷받침하는 보안 통제가 지속적으로 효과적으로 운영되고 있다는 사실을 독립적으로 확인받았다는 의미”라고 말했다.
이어 “이번 평가를 통해 사용자가 매일 신뢰하고 사용하는 기술이 안전하게 보호되고 안정적으로 운영되고 있음을 다시 한번 확인했다”고 덧붙였다.
카스퍼스키는 정기적인 독립 감사를 ‘글로벌 투명성 이니셔티브(Global Transparency Initiative)’의 한 축으로 운영하고 있다. 고객과 파트너가 자사 솔루션의 신뢰성과 보안 절차를 확인하고 판단할 수 있도록 하기 위한 조치다.
한편 카스퍼스키는 SOC 2 외에도 정보보호 관리체계를 다루는 ISO/IEC 27001 인증을 유지하고 있으며, 기업용 제품에 대해서는 Common Criteria 인증도 보유하고 있다. 카스퍼스키는 이를 통해 개발 과정과 보안 운영에 국제적으로 인정받는 기준을 적용하고 있다고 설명했다.