[AI요약]애플을 비롯해 구글, MS, 아마존, 삼성전자 등이 기존 계정에 비밀번호를 입력해 로그인 하는 방식을 버리고 올해 내에 패스키라는 새로운 기술을 적용할 것으로 알려져 관심을 모으고 있다. 패스키는 비밀번호 없이 서비스 제공자의 서버에 있는 공개 키와 지문, 얼굴인식 등의 생체정보로 개인 기기에 저장돼 있는 개인 키를 연결하는 새로운 개념의 로그인 기능이다.
애플이 이달 초 열린 애플 개발자 컨퍼런스 ‘WWDC 2022’에서 오는 9월 공개할 새 운영체제 iOS 16부터 비밀번호를 없앤 로그인 기능을 적용한다고 밝혔다. 이른 바 ‘패스키(PassKey)’다.
따지고 보면 이는 애플만의 변화가 아니다. 앞서 구글은 지난 5월 I/O를 통해 애플이 발표한 것과 동일한 패스키 도입을 발표한 바 있다. 그 외에도 마이크로소프트(MS)를 비롯해 아마존, 그리고 우리나라의 삼성전자 등도 동일한 기능 도입을 예고하고 있다.
패스키는 이들 기업이 모두 참여한 파이도 연합(FIDO)의 ‘비밀번호 완전 폐지’ 노력이 구체화되는 것이다. 지난 2012년 미국에서 출범한 파이도 연합은 ‘빠른 신원 확인을 위한 온라인 연합(Fast IDentity Online Alliance)’의 약자로 지문·홍채·음성·얼굴 등 생체 인식 기술을 집중적으로 연구해 온 비영리단체다.
지난 2014년 삼성전자와 페이팔이 협력해 ‘갤럭시 S5’에 적용한 지문 인식 간편 결제 서비스, MS가 윈도10에 도입한 지문 로그인 방식도 그 연구 결과로 알려져 있다. 즉, 2012년부터 10년 간 지속적으로 이어진 파이도 연합의 연구 결과, 비로소 기존의 비밀번호 체제를 대체하는 패스키가 도입되는 셈이다.
특히 애플, 구글, MS 3사는 지난 달 파이도 기술의 업그레이드를 통해 내년까지 개인 계정 복구 기능에서도 비밀번호를 없애겠다는 계획을 밝히며 '비밀번호 없는 로그인 방식 확산을 위한 기술 협력을 강화하겠다'는 공동 선언을 하기도 했다.
다크웹에서 거래되는 비밀번호 246억개
PC가 대중화되기 시작한 시기부터 스마트폰 중심의 모바일 인터넷이 혁신을 주도하는 오늘날까지 변하지 않았던 것 중 하나는 계정 보호를 위한 ‘비밀번호’ 로그인 방식이었다. 비밀번호만 있으면 언제 어디서든 어떤 디바이스로도 특정 계정에 접속할 수 있다는 것은 장점이었지만, 그러한 이유로 비밀번호를 비롯한 ID는 해킹의 주 타깃이 되기도 했다.
최근 디지털 보안 업체 디지털셰도우즈(Digital Shadows)의 발표에 따르면 오늘날 다크웹에서 거래되는 비밀번호 등의 크리덴셜(credential, 정보시스템에서 개인 정보를 암호화하는 암호학적 정보의 통칭) 무려 246억개에 달한다. 세계 인구에 4배에 달하는 비밀번호 등의 계정 정보가 거래되는 셈이다.
그렇다면 어떻게 이 엄청난 수량의 크리덴셜이 탈취돼 거래될 수 있었던 것일까? 디지털셰도우즈의 수석 사이버 위협 분석가인 크리스 모건에 따르면 비밀번호 등을 해킹하는 공격자들은 단순한 패턴을 활용한 자동화 도구를 통해 매우 손 쉬운 방법으로 비밀번호 등을 수집한다고 밝히고 있다.
이렇듯 수백억개의 비밀번호가 다크웹에서 거래되고 있다는 의미는 한 사람 당 여러 개의 비밀번호를 사용하고 있다는 의미이기도 하다. 실제 일상 생활에서 대부분의 사람들은 해킹 방지를 이유로 수시로 비밀번호를 더욱 복잡하게 바꿔야 하는 상황에 직면하고 있다.
문제는 또 있다. 숫자와 영어 단어, 특수기호를 조합해 보안 수준이 높은 비밀번호를 설정하면 좋겠지만, 문제는 이를 일일이 다 기억하기 힘들다는 점이다. 따라서 ‘비밀번호의 보안 수준을 높이라’는 권고를 무시하고 적지 않은 사람들이 자신이 기억하기 쉽고 잊지 않을 수 있는 단순한 비밀번호를 이용하는 경우가 많다. 실제 ‘1234’ ‘password’ ‘admin’은 수 년째 가장 많이 사용하는 비밀번호 1위 그룹을 형성하고 있는 것으로 알려졌다.
그 외에도 자신에게 익숙한 비밀번호를 개인 계정, 회사 계정 등에 똑같이 사용하는 경우도 적지 않아 한번 비밀번호가 유출되면 큰 피해로 이어지는 사례가 연이어 발생하는 상황이다.
이러한 문제를 근절하기 위해 비밀번호를 대체할 기술로 꼽히는 것이 바로 파이도 연합의 패스키 인증 기술이다.
패스키, 비밀번호 보안과 어떻게 다를까?
패스키의 사용방식은 파이도 연합이 연구해 온 생체인증 방식과 유사하다. 구글이 I/O를 통해 시연한 바에 따르면 방식은 특정 사이트를 로그인 할 때 비밀번호 대신 패스키 옵션을 선택하도록 간단하게 만들어 질 것으로 예측되고 있다.
패스키로 로그인을 선택하게 되면 얼굴이나 지문으로 인증을 하는 과정을 거친다는 점에서 생체인증과 큰 차이가 없어 보인다. 하지만 기존 방식과 크게 다른 점이 있다.
기존 방식은 사이트 가입 시 비밀번호를 먼저 만들고, 생체인증 보안이 적용됐을 경우 얼굴이나 지문을 등록한다. 이때 등록한 얼굴이나 지문 등은 컴퓨터나 스마트폰 등의 기기가 비밀번호를 대신 입력해 주는 방식으로 로그인이 되는 방식이다. 따라서 겉으로 드러나지만 않을 뿐, 여전히 비밀번호는 존재하고 로그인에 이용되는 셈이다.
반면 패스키의 경우는 처음부터 비밀번호가 존재하지 않는다는 것이 다른 점이다.
대신 ‘키 대조’ 방식으로 로그인이 된다. 키 대조란 공개 키와 개인 키를 대조하는 것인데, 이 때 공개 키는 서버에 저장돼 있지만 노출돼도 상관이 없는 키를 의미한다. 공개 키 자체는 난수로 만들어져 있고 이것만 가지고는 로그인을 할 수가 없다.
로그인을 하기 위해서는 개인 키와의 대조가 필요한데, 이 개인 키가 바로 지문이나 얼굴 인식 그 자체다. 이러한 개인 키는 서버가 아닌 각자의 스마트폰에 저장이 된다. 즉 개인 키가 없으면 공개 키는 영원히 무슨 뜻인지를 알 수 없는 상황이 되는 것이다.
다시 말해 특정 사이트에 패스키로 로그인을 할 경우에는 서버에 저장된 공개 키와 자신의 스마트폰을 통해 저장된 지문, 얼굴인식 등의 개인 키를 매번 대조하는 방식이 적용되는 것이다. 이러한 패스키 로그인 방식은 비밀번호 자체가 없는 상태로 이뤄지기 때문에 설령 해킹을 당한다고 해도 비밀번호 방식에 비해 월등히 안전한 것으로 알려졌다.
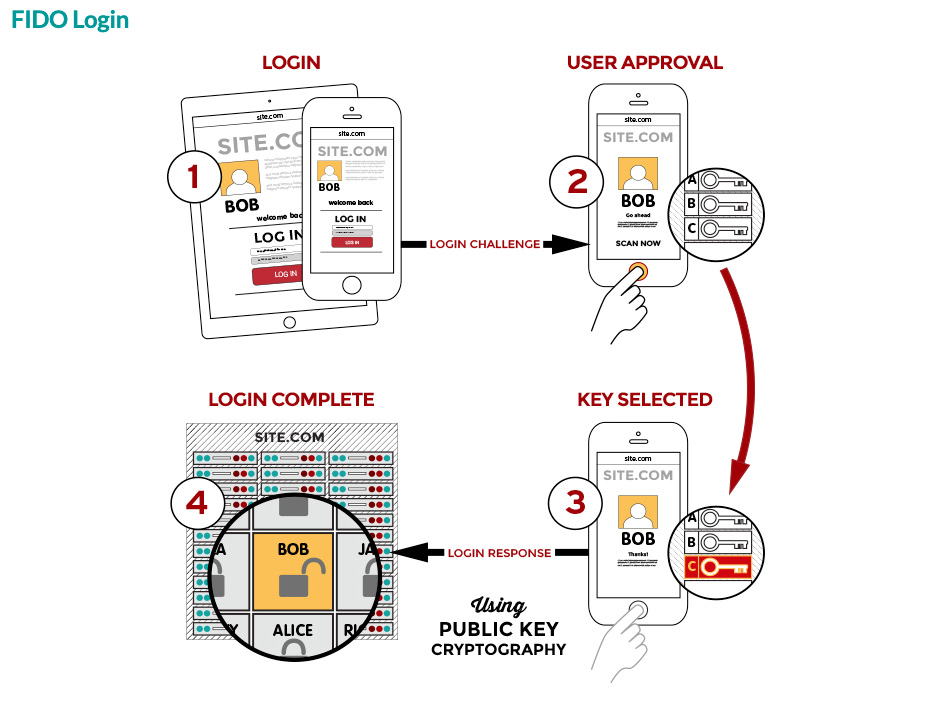
이 경우 ‘사이트가 털렸다’는 식으로 끊임없이 발생하는 특정 사이트의 개인정보 유출 문제가 근절될 수 있다. 기존 비밀번호 방식이라면 개인의 비밀번호, ID를 비롯한 개인정보가 모두 유출될 수 있지만, 패스키가 적용되면 서버에 존재하는 것은 공개 키 뿐이기에 탈취될 염려가 없다.
특히 피싱이나 스미싱 등의 범죄에서 문자 등으로 특정 URL을 보내고 정부기관 등의 사이트를 유사하게 복제한 사이트로 유도해 비밀번호 등으로 로그인하게 만드는 사례 가 많은데, 패스키 방식일 경우 불가능해진다는 것도 장점이다. 진짜 사이트만이 공개 키를 가지고 있기 때문에 아무리 똑같이 가짜 사이트를 만든다고 해도 패스 키로 로그인이 안되기 때문이다.
그런데 여기서 문제가 발생한다. 이제까지 설명한 방식으로는 개인 컴퓨터나 스마트폰 등의 기기가 아닌 공용 컴퓨터로 로그인 할 경우 해당 기기에 개인 키가 없어 로그인이 안된다. 보완책으로 이때는 스마트폰으로 QR 스캔을 통해 기기 간 직접 연결이 가능한 블루투스로 개인 키를 보내는 방식이 적용될 수 있다.
하지만 한편으로 지문, 얼굴인식 등의 생체정보를 개인 키로 사용하는 방식에 대한 프라이버시 침해 등의 거부감도 존재해 비밀번호를 완전히 없애는 것은 시기상조라는 비판도 나온다. 또 일부 전문가들은 생체정보 조차도 해킹에 100% 안전하지 않다는 우려를 언급하고 있다. 특히 생체정보가 탈취될 경우 해당 정보를 변경하지 못하기 때문에 생체정보가 한 번 뚫리면 기존 비밀번호보다 더 위험하다는 지적도 있다.