메타의 개인 AI 에이전트 '뮤즈(Muse)'가 출시 3주 만에 챗GPT의 초기 기록을 넘어서며 돌풍을 일으켰지만, 그만큼 빠르게 보안과 유통이라는 숙제도 드러냈다.
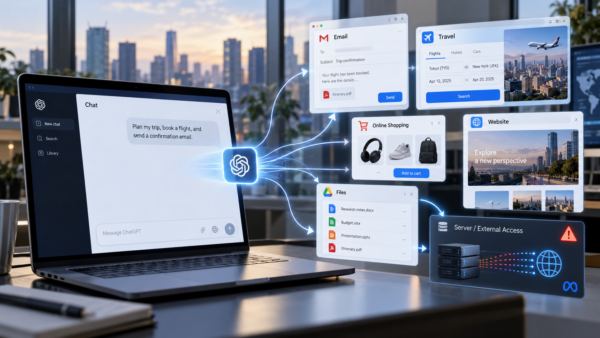
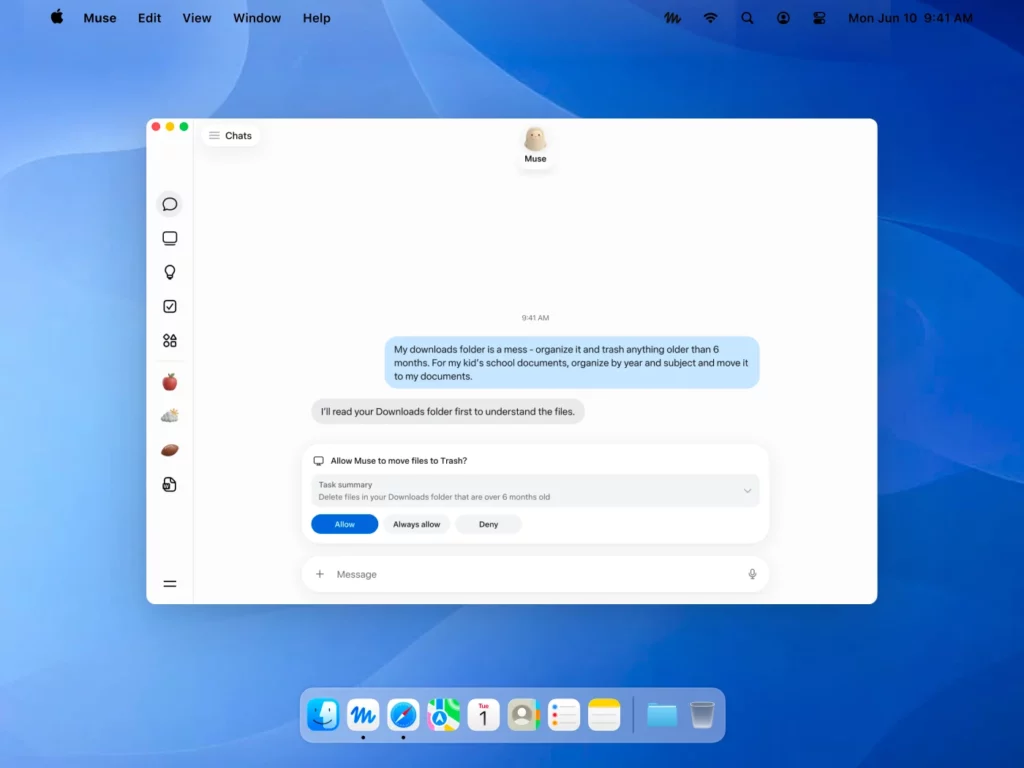
메타는 8일 미국에서 뮤즈를 출시하고 18일 캐나다로 서비스 지역을 넓혔다. 뮤즈는 메타의 '뮤즈 스파크(Muse Spark)' 모델을 기반으로 한 에이전트다. 이메일 정리와 일정 관리부터 예약, 가격 비교, 결제까지 사용자를 대신해 처리한다.
확산 속도는 가파르다. 시장조사업체 센서타워에 따르면 뮤즈는 출시 후 약 5일 만에 73만 회 내려받혔고, 21일(현지시간)에는 누적 250만 회를 넘어섰다. 24일 기준 추정치는 340만 회를 웃돈다.
챗GPT와의 비교에서도 앞섰다. 조사업체 앱토피아는 출시 첫 12일간 뮤즈의 미국·캐나다 아이폰 다운로드를 180만 건으로 집계했다. 챗GPT가 2023년 아이폰 앱 출시 직후 같은 기간에 기록한 130만 건보다 많다. 미국 모바일 일간 활성 사용자(DAU)도 64만 2000명으로 추산돼, 같은 시점 챗GPT(23만 1000명)의 세 배 가까운 수준이다.
수치를 그대로 받아들이기는 이르다. 메타는 공식 수치를 공개하지 않았고, 조사업체마다 추정치 차이도 크다. 앱토피아는 초기 사용자의 95% 이상이 페이스북 이용자라고 분석했고, 메타가 자사 앱 광고 지면을 뮤즈 홍보에 집중 투입했다는 분석도 있다. 성장의 동력이 서비스 경쟁력인지, 기존 플랫폼의 유통력인지는 좀 더 지켜봐야 한다.
국내 관심도 뜨겁다. 뮤즈는 한국 앱스토어에 등록돼 있지 않고 메타도 한국 출시 일정을 밝히지 않았지만, 국내 온라인 커뮤니티에는 미국 애플 계정과 VPN으로 가입하는 방법을 공유하는 글이 잇따르고 있다. 밀린 메일 요약이나 출장 항공권 가격 추적 같은 사용 후기도 함께 올라온다. 이런 우회 이용은 메타 약관에 어긋날 수 있다. 이메일과 결제 수단을 연결하는 서비스인 만큼 계정이 차단되거나 검증되지 않은 무료 VPN·원격 브라우저를 거칠 경우 피해가 커질 수 있다는 지적이 나온다.
보안 문제는 맥용 앱에서 불거졌다. 마크 저커버그 최고경영자(CEO)가 17일 맥 버전을 공개한 지 나흘 만인 21일(현지시간), 맥 보안 연구자 패트릭 워들이 미패치 제로데이를 공개했다.
취약점은 음성 입력 처리 과정에 있었다. 뮤즈는 받아쓰기 음성을 클라우드 서버로 보내는데, 이 전송 주소를 정하는 비공개 설정값을 관리자 권한이 없는 일반 프로그램도 바꿀 수 있었다. 공격자가 주소를 자기 서버로 돌리면 사용자의 음성 명령과 계정 인증 토큰을 가로챌 수 있다. 워들의 시연에서는 가로챈 토큰으로 뮤즈 계정에 접속해 대화 기록을 열람하고 명령을 내렸으며, 파일 쓰기와 사진 촬영까지 이뤄졌다.
원격으로 곧바로 뚫리는 결함은 아니다. 공격자가 악성코드 등으로 먼저 맥에 침투해야 한다. 문제는 권한이 거의 없는 악성코드도 뮤즈를 발판 삼으면 사용자 계정 전반을 다룰 수 있게 된다는 점이다. 메타 슈퍼인텔리전스랩의 데이비드 싱글턴은 22일 해당 설정을 없앤 긴급 패치를 배포했다고 밝히며, 로컬 권한 상승 공격이어서 실제 위험은 낮았다고 설명했다. 실제 사용자 피해 사례는 보고되지 않았다.
유통 쪽에서는 아마존이 먼저 선을 그었다. 아마존은 20일(현지시간) 밤부터 뮤즈의 자사 쇼핑몰 접속을 막았다. 뮤즈로 아마존에서 쇼핑을 시도하면 이용약관 위반을 알리는 팝업이 뜬다.
아마존은 메타가 사전 통보 없이 뮤즈를 접속시켰고, 뮤즈가 자동화 도구임을 밝히지 않은 채 고객 로그인 정보를 수집·저장하는 것으로 보인다고 주장했다. 메타에 자사를 서비스에서 빼 달라고 요청했지만 거절당했다는 입장이다. 메타는 로그인 정보가 별도 보안 저장소에 보관돼 AI가 직접 볼 수 없다고 반박해 왔다.
업계에서는 보안이라는 명분 뒤에 광고 사업 보호가 있다는 진단이 나온다. 에이전트가 상품을 고르고 결제까지 끝내면, 검색 결과와 스폰서 상품 노출로 수익을 내는 쇼핑몰의 광고 모델이 흔들린다. 아마존은 지난해 11월 퍼플렉시티의 브라우저 에이전트 '코멧'을 상대로 소송을 냈고, 오픈AI·구글 등의 봇 접근도 제한해 왔다.
잣대가 일관되지 않다는 비판도 있다. 아마존의 자체 에이전트 '바이 포 미'는 외부 쇼핑몰에서 구매를 대행하고 있다. 메타 역시 왓츠앱 비즈니스 서비스에서 범용 AI 챗봇을 배제한 바 있다. 플랫폼마다 자기 영역의 문은 닫는 구조가 굳어지는 모양새다.
경쟁은 곧 한층 넓어진다. 오픈AI는 29일(현지시간) 샌프란시스코에서 연례 개발자 행사 '데브데이(DevDay)'를 열고, 기조연설은 한국시간 30일 오전 2시에 시작한다. 업계에서는 '오(o)'라는 이름의 상시형 개인 비서와 기업용 관리형 에이전트 서비스가 공개될 것이라는 관측이 나오지만, 오픈AI는 구체적인 발표 내용을 밝히지 않았다.
뮤즈가 던진 질문은 분명하다. 에이전트가 쓸모 있으려면 사용자의 계정과 결제 수단에 깊숙이 접근해야 하지만, 그 권한은 곧 공격 표면이 된다. 에이전트가 자유롭게 쇼핑하려면 플랫폼이 문을 열어야 하지만, 플랫폼은 고객 접점을 내줄 이유가 없다. 다운로드 경쟁 다음의 승부는 신뢰와 협상력에서 갈릴 전망이다.