아시아태평양(APAC) 기업들이 보안운영센터(SOC)에 인공지능(AI)을 사실상 ‘기본 탑재’로 여기기 시작했다. 다만 도입 의지는 압도적으로 높아진 반면, 실제 구현 단계에서는 데이터 품질과 전문 인력 부족, 통합 비용 같은 현실적 제약이 여전히 큰 벽으로 작용하는 것으로 나타났다.
6일 글로벌 사이버보안 기업 카스퍼스키는 글로벌 SOC 운영 현황 연구 결과를 발표했다. 이에 따르면 APAC(아시아태평양) 지역 응답자의 99%가 보안 운영에 AI를 도입할 계획으로 나타났다. 또한 ‘아마 도입’이 67%, ‘반드시 도입’이 32%로 집계됐다. 카스퍼스키는 이 같은 흐름이 위협 탐지 강화와 조사 프로세스 가속, SOC 효율성 향상에 대한 요구가 동시에 커진 결과라고 설명했다.
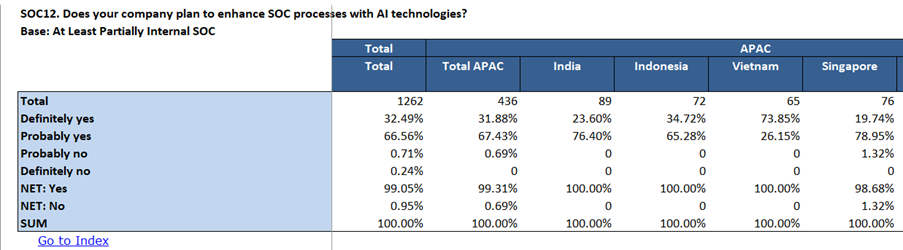
기업들이 SOC에서 AI에 가장 먼저 기대하는 역할은 ‘자동 분석’이다. 조사에 따르면 APAC 기업들은 AI가 대규모 보안 데이터를 자동 분석해 이상 징후와 의심 활동을 찾아내면서 탐지 역량을 끌어올릴 것으로 기대했다. 동시에 사전 정의된 사고 대응 시나리오를 빠르게 실행하는 ‘대응 자동화’에 대한 기대도 높았다. 사람의 판단과 손이 많이 가던 탐지·조사·대응 흐름을 AI로 압축해 경보 피로(alert fatigue)를 줄이고, 보안팀을 반복 업무에서 해방시키려는 니즈가 반영된 셈이다.
도입 동기를 보면 방향이 더 뚜렷해진다. APAC 기업들은 AI 도입 이유로 ▲전반적인 탐지 효과성 개선 ▲반복 업무 자동화 ▲정확도 향상 및 오탐 감소를 주요 요인으로 꼽았다. 카스퍼스키는 APAC 기업들이 ‘거창한 청사진’보다 즉시 운영 성과가 나오는 활용 사례에 우선순위를 두는 경향이 있다고 분석했다.
문제는 “하고 싶다”와 “할 수 있다” 사이의 간극이다. 실제 구현을 가로막는 최대 장애물로는 고품질 학습 데이터 부족이 가장 많이 지목됐다. 이어 내부 AI 역량을 갖춘 인력 부족이 뒤따랐고, AI 활용 과정에서 새롭게 등장하는 위협·취약점, 도구 통합 및 운영 복잡성, 개발·유지 비용 부담 등이 연쇄적으로 거론됐다. AI 도입이 ‘기술 구매’로 끝나는 것이 아니라, 데이터 거버넌스와 운영 체계, 인력 구조까지 함께 바꾸는 프로젝트가 되면서 난도가 급격히 높아진다는 의미다.
카스퍼스키는 이 같은 제약을 고려할 때, 기업이 SOC 내에 자체 AI 역량을 내재화하는 전략은 매력적이지만 현실적으로 쉽지 않다고 진단했다. 대신 보안 제품과 운영 도구 전반에 AI 기능을 적극적으로 내장하는 방향으로 업계가 움직이고 있으며, 이를 통해 고도화되는 위협을 더 빠르게 탐지하고 운영 효율과 사용 편의성을 동시에 끌어올리는 접근이 확산되고 있다고 밝혔다.
기업이 SOC를 구축하거나 고도화하는 과정에서의 실무 해법도 제시됐다. 카스퍼스키는 SOC 컨설팅을 통한 프로세스 설계·간소화, AI 기능이 적용된 SIEM 기반 로그 수집·분석·저장 체계 구축, EDR/XDR을 포함한 제품군을 통한 실시간 보호와 조사·대응 역량 강화, 위협 인텔리전스를 활용한 맥락 기반 분석과 신종 위협 식별 등을 권장했다.
이번 발표는 SOC의 AI 도입이 ‘선택’이 아니라 ‘전제’로 이동하고 있음을 보여준다. 동시에 성공 여부는 모델 자체보다 데이터 품질, 통합 아키텍처, 운영 자동화 설계, 그리고 AI를 다룰 인력과 거버넌스까지 포함한 ‘실행력’에서 갈릴 가능성이 커졌다.