다크웹 정보 유출 모의조사 결과…대화형 AI 서비스 로그인 정보 41만 건 유출 확인

다크웹 유출 정보 모니터링 서비스 제로다크웹은 최근 주요 대화형 AI 서비스를 대상으로 한 다크웹 정보 유출 현황 모의조사를 실시한 결과, 총 41만8020건의 정보의 다크웹 유출을 확인했다고 29일 밝혔다.

제로다크웹의 이번 모의조사는 최근 대화형 AI 서비스 이용의 증가와 함께 정보 유출 위험성도 상승에 따른 것이다. 다크웹에 유출된 정보는 로그인 정보 외에도 713건의 문서가 있다.

제로다크웹 측은 “특히 주목할 점은 조사를 하고 있는 과정에서도 계속해서 유출 건수가 증가하고 있다는 것”이라며 “이러한 정보들이 사용자의 개인 PC에서 인포스틸러(정보 탈취 악성 소프트웨어)에 의해 발생되었다는 점”이라고 설명했다.

해커들은 이러한 정보를 이용해 대화형 AI 서비스에 접근, 사용자의 대화 기록 및 개인정보를 탈취할 수 있어 개인정보 보호와 프라이버시 침해의 위험이 높다. 따라서 대화형 AI 서비스 이용자들은 사이트의 비밀번호를 정기적으로 변경하는 등 보안 조치를 취할 필요가 있다.

제로다크웹은 지란지교소프트에서 한국 총판을 시작한 이후로 6개월 동안 약 98만의 다크웹 유출 정보를 탐지하고 무료 샘플 리포트를 제공했다고 밝힌 바 있다.

샘플 리포트는 기업의 담당자가 무료로 신청할 수 있으며, 샘플 리포트에서도 유출된 이메일, 문서, 로그인 계정의 개수와 악성코드 감염 의심 디바이스의 개수 등을 확인할 수 있다.

자세한 내용은 제로다크웹 홈페이지(www.zerodarkweb.kr)에서 확인할 수 있다.
김광우 기자

kimnoba@tech42.co.kr
기자의 다른 기사보기
저작권자 © Tech42 - Tech Journalism by 테크42 무단전재 및 재배포 금지

관련 기사

[현장] 보안 구멍 뚫린 한국 시장 대책은? 아비트불 레이븐 대표 “AI 공격에 패치 기다릴 시간 없다”

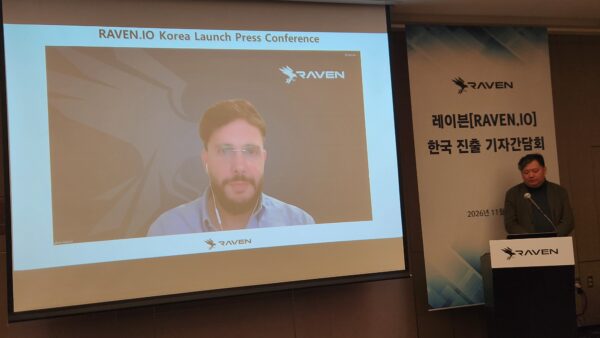
보안 기업 레이븐(RAVEN.IO)이 한국 시장에 진출했다. 레이븐은 12일 서울 서초구 JW 메리어트 호텔 서울에서 기자간담회를 열고, 실행 중인 애플리케이션 내부의 코드 동작을 분석해 취약점 악용을 차단하는 기술과 한국 시장 진출 전략을 공개했다. 이날 온라인으로 원격 접속해 화면을 공유하며 발표에 나선 로이 아비트불(Roi Abitboul) 레이븐 공동 창업자 겸 최고경영자(CEO)는 기존 엔드포인트 탐지 및 대응(EDR) 기술의 한계를 지적하며, AI 시대에는 취약점의 존재 여부보다 실제 코드가 어떤 동작을 수행하는지 파악하는 것이 중요하다고 강조했다.

기관명 바뀌어도 기록 찾는다…솔트룩스, 국가기록 검색에 AI 접목

2380만건 기록물 목록·54만여건 원문 데이터 검색 단위 색인 자체 AI ‘루시아’와 온톨로지 결합…기관·정책 간 연관성까지 분석 자연어 질문에 원문 근거...

AI는 상세 페이지 인용, 방문자는 홈페이지로..."웹사이트가 거꾸로 지어졌다"

챗GPT가 인용한 URL의 65%는 깊은 페이지지만 추천 트래픽의 58.8%는 홈페이지에 도착한다. 10월 GPT-6 배포 직후의 추적 태그 누락이 드러낸 AI 유입 측정의 사각지대와, 기업이 손봐야 할 '두 개의 문'을 정리했다.

[현장] “휴머노이드 부품은 만들기 어렵고, 공장은 결정이 느리다”…AI 제조혁신 가로막는 세 가지 병목

독일 정밀가공 장비기업 융커(JUNKER)의 마이클 마커(Michael Marker) 글로벌 영업 책임자(왼쪽)는 휴머노이드 구동부품의 대량생산을 가로막는 제조기술과 공급망의 한계를 짚었다. 폴란드 산업용 AI 기업 DBR77의 파베우 므로치코프스키(Paweł Mroczkowski) 서유럽 담당 총괄(가운데)은 기술 자체보다 기업 내부의 의사결정 지연이 스마트 제조 전환을 늦추고 있다고 지적했다. 핀란드 LUT대학교의 베사 살미넨(Vesa Salminen) 교수는 인간과 AI가 협업하는 조직으로의 전환이 필요하다고 강조했다. 세 발표는 기술 개발 이후 산업적 성과로 이어지는 과정에 존재하는 제조 역량, 의사결정, 조직문화의 문제를 입체적으로 드러냈다.