기업 및 기관의 4분기 예산집행이 시작되는 가운데, 구매 발주로 위장한 피싱 공격이 발견됐다.
안랩은 최근 구매 발주 내용을 위장해 포털 계정정보 탈취를 시도하는 피싱메일을 발견해 사용자 주의를 당부했다.
먼저 공격자는 미리 탈취한 메일 계정으로 ‘구매발주: PO-XXX(숫자)’라는 제목의 메일을 기업, 교육기관 등에 무작위로 발송했다. 해당 메일에는 구매 발주서로 위장한 악성 파일(파일명: 구매발주(PO-XXX).html)을 첨부했다. 메일 본문에는 “다음과 같이 발주합니다”, “자세한 내용은 첨부파일을 확인해주세요”라는 내용을 적어 첨부파일 실행을 유도했다.
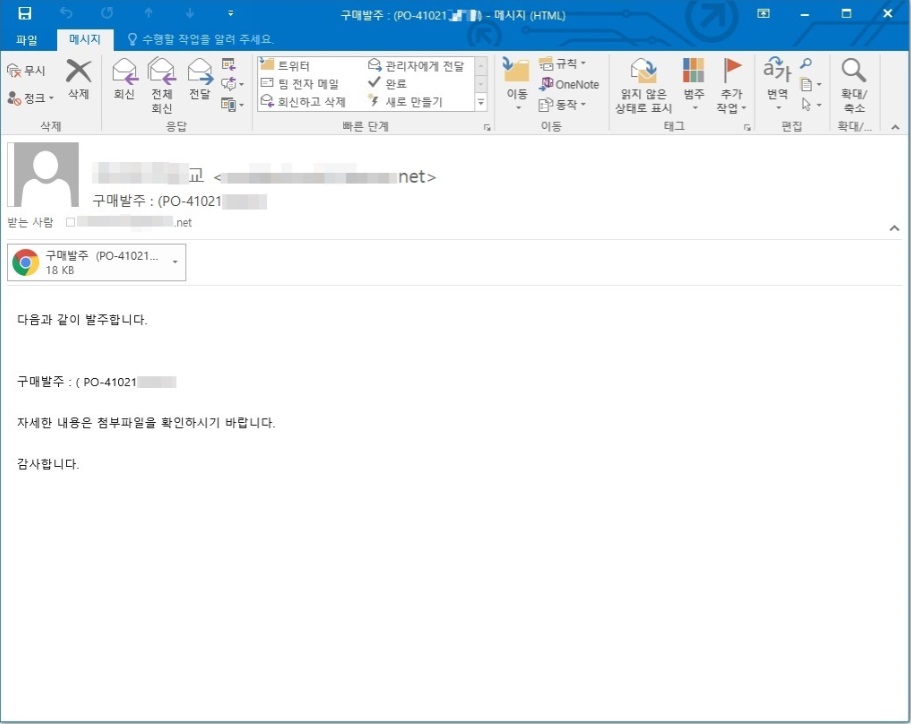
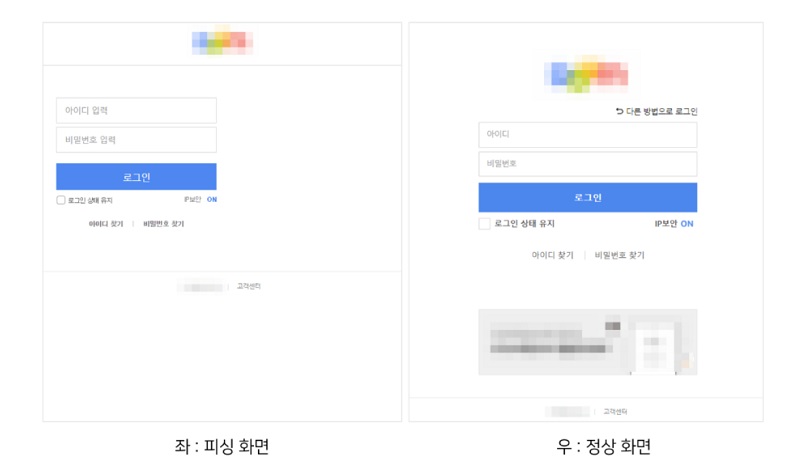
사용자가 무심코 이 첨부파일을 실행하면 실제 유명 포털을 사칭해 제작된 가짜 로그인 웹페이지가 열린다. 만약 사용자가 속아 로그인 아이디와 비밀번호를 입력하면 이 계정 정보는 공격자에게 바로 전송된다. 공격자는 탈취한 계정정보를 메신저 피싱, 스팸메일 발송 등 추가적인 사이버범죄에 사용할 수 있다.
피해를 예방하기 위해서는 ▲의심스러운 메일 내 첨부파일 및 URL 실행 금지 ▲사이트 별로 다른 계정 사용 및 비밀번호 주기적 변경 ▲V3 등 백신 프로그램 최신버전 유지 및 피싱 사이트 차단 기능 활성화 ▲사용중인 프로그램(OS/인터넷 브라우저/오피스 SW 등)의 최신버전 유지 및 보안 패치 적용 등 기본 보안수칙을 실천해야 한다.
현재 V3 제품군은 공격자가 이번 피싱 공격에 이용한 악성 파일(구매발주(PO-XXX).html)을 진단하고 있다. 또한 해당 가짜 로그인 웹페이지 접근을 차단하고 있다(‘피싱 사이트 차단’ 기능 활성화 필요).
안랩 분석팀 최유림 선임연구원은 “최근 발주서나 이력서 등을 위장한 악성코드 유포 시도가 자주 발견된다”며, “발송자가 신뢰할 수 있는 사람이나 조직이더라도 포털 계정정보 등 개인정보 입력을 요구한다면 의심해봐야 한다"고 말했다.