국정원, 북한 해킹 의심 공격에 사이버 위기 경보 '관심' 발령
이스트시큐리티가 악성 PDF 문서 파일을 활용한 형태의 지능형지속위협(이하 'APT') 공격이 국내에서 계속 발견되고 있다고 3일 밝혔다.
이스트시큐리티 시큐리티대응센터(이하 'ESRC')의 분석에 따르면 새롭게 발견된 PDF 파일 취약점 공격은 지난 5월부터 지금까지 국내 외교·안보·국방·통일 분야 전·현직 종사자 등을 대상으로 주로 이뤄졌다.
위협 배후로는 북한 연계 해킹 조직으로 알려진 ‘탈륨’이 지목됐다. MS 워드 문서 파일의 매크로 기능을 악용한 감염 기법을 주로 활용해왔던 이 조직은 최근에 PDF 취약점을 활용한 기법 변화를 시도한 것으로 추정된다.
최근 국가정보원은 국내 사이버 위협 상황을 반영해 3일 공공분야 사이버 위기 경보를 ‘정상’에서 ‘관심’ 단계로 상향했다.
탈륨의 공격에서 여러 차례 확인된 ‘WebKitFormBoundarywhpFxMBe19cSjFn’라는 통신 문자열이 이번 공격에도 발견됐다. 또 ‘tksRpdl.atwebpages[.]com’ 명령제어(C2) 서버는 영문 도메인 주소를 한글 키보드로 치환하면 ‘산께이(tksRpdl)’라는 일본식 단어로 변환된다. 사시미(tktlal)라는 표현의 도메인도 사용되기도 했다.
탈륨은 최근까지 마이크로소프트(MS) 워드 문서 파일(DOC, DOCX)의 매크로 기능을 악용하는 감염 기법을 주로 활용해 왔다. 최근에는 PDF 취약점을 활용하는 기법 변화를 시도하는 것으로 보인다는 것이 이스트시큐리티의 분석이다.
탈륨의 공격은 최근까지 국내 전·현직 장차관급 고위 정부 인사 등을 상대로 지속해왔다. 지난 2021년 한미 정상 회담 기간에도 외교·안보·통일 및 대북 분야 전문가를 상대로 DOC 문서를 악용하는 방식의 해킹 공격을 시도한 것으로 확인됐다.
PDF 형식 파일은 안전하다는 인식 깨져…
ESRC 관계자는 “일반적으로 PDF 형식의 문서 파일이 보안으로부터 안전하다는 인식이 있어, 자칫 보안 수칙 준수를 허술히 할 수 있다”며 “이번 공격에 활용된 PDF 취약점은 또 다른 공격에도 은밀히 사용될 수 있기 때문에, 외교·안보·국방·통일 분야 전문가들은 더이상 PDF 문서 파일도 안전하지 않다는 인식을 가지고 각별히 주의를 기울여야 한다”고 당부했다.
공격에 활용된 악성 PDF 파일은 국내 특정 사단법인이 주관하는 ‘평화 경제 최고경영자 과정’ 안내 자료를 사칭하고 있다. 실제로 파일을 열어보면 관련 안내 자료가 보여진다.
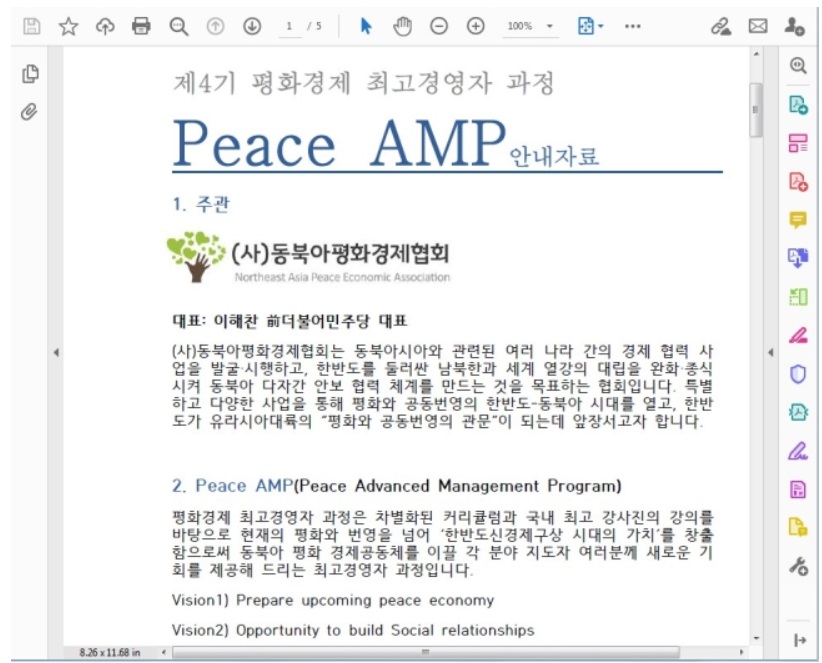
만약 메일 수신자가 문서를 열어보면, PDF 파일 내부에 은닉된 스크립트 코드가 작동된다. 이 코드는 Base64 형식으로 인코딩된 Shellcode 명령을 실행하고, 분리된 코드 단위로 은밀하게 숨겨져 있는 악성 페이로드 파일을 호출한다.
이후 C2 서버와 통신을 시도해 공격자가 지정한 명령을 순서대로 수행한다. 조건에 따라 추가 악성 파일을 설치해 원격제어를 하거나 민감한 개인정보를 탈취할 수도 있다.
악성 행위 탐지와 분석 환경을 회피하기 위해, 감염된 PC가 사용하고 있는 국내 보안 프로그램을 조회하고 레지스트리 키를 통해 가상머신(VM) 환경 여부를 확인하기도 했다.
이스트시큐리티 ESRC 센터장 문종현 이사는 “페이크 스트라이커로 분류된 이번 탈륨 조직의 APT 공격 캠페인은 국내 전·현직 장차관급 유력인사와 함께 대북 연구 분야 고위 관계자를 집중적으로 노리고 있다”며 “기존에 유행했던 DOC 악성 문서 형태와 더불어 PDF 취약점을 활용한 공격도 가세하고 있어, PDF 파일을 이메일로 받을 경우 세심한 주의와 대비가 요구된다”고 말했다.
한편 탈륨 토직의 대표적인 3대 APT 캠페인은 ▲스모크 스크린(Smoke Screen) ▲블루 에스티메이트(Blue Estimate), ▲페이크 스트라이커(Fake Striker) 등이다. 각각의 특색을 가진 각 위협 활동은 국내에서 활발히 관촬되고 있다.
이스트시큐리티는 새롭게 발견된 악성 파일을 백신 프로그램 알약(ALYac)에서 탐지할 수 있도록 긴급 업데이트를 완료했다. 피해 확산 방지를 위한 대응 조치를 관련 부처와 긴밀하게 진행하고 있다.


소셜댓글